Коротко: Luxor сообщила, что несанкционированные изменения в её программном обеспечении Commander временно перенаправили хешрейт более чем десятка клиентских аккаунтов на другой майнинг-пул. По заявлению компании, уязвимость исправили примерно за два часа, затронутых клиентов планируют полностью компенсировать. Это инцидент управляющего сервиса, а не подтверждение взлома протокола Bitcoin или самих ASIC-устройств.
Что произошло
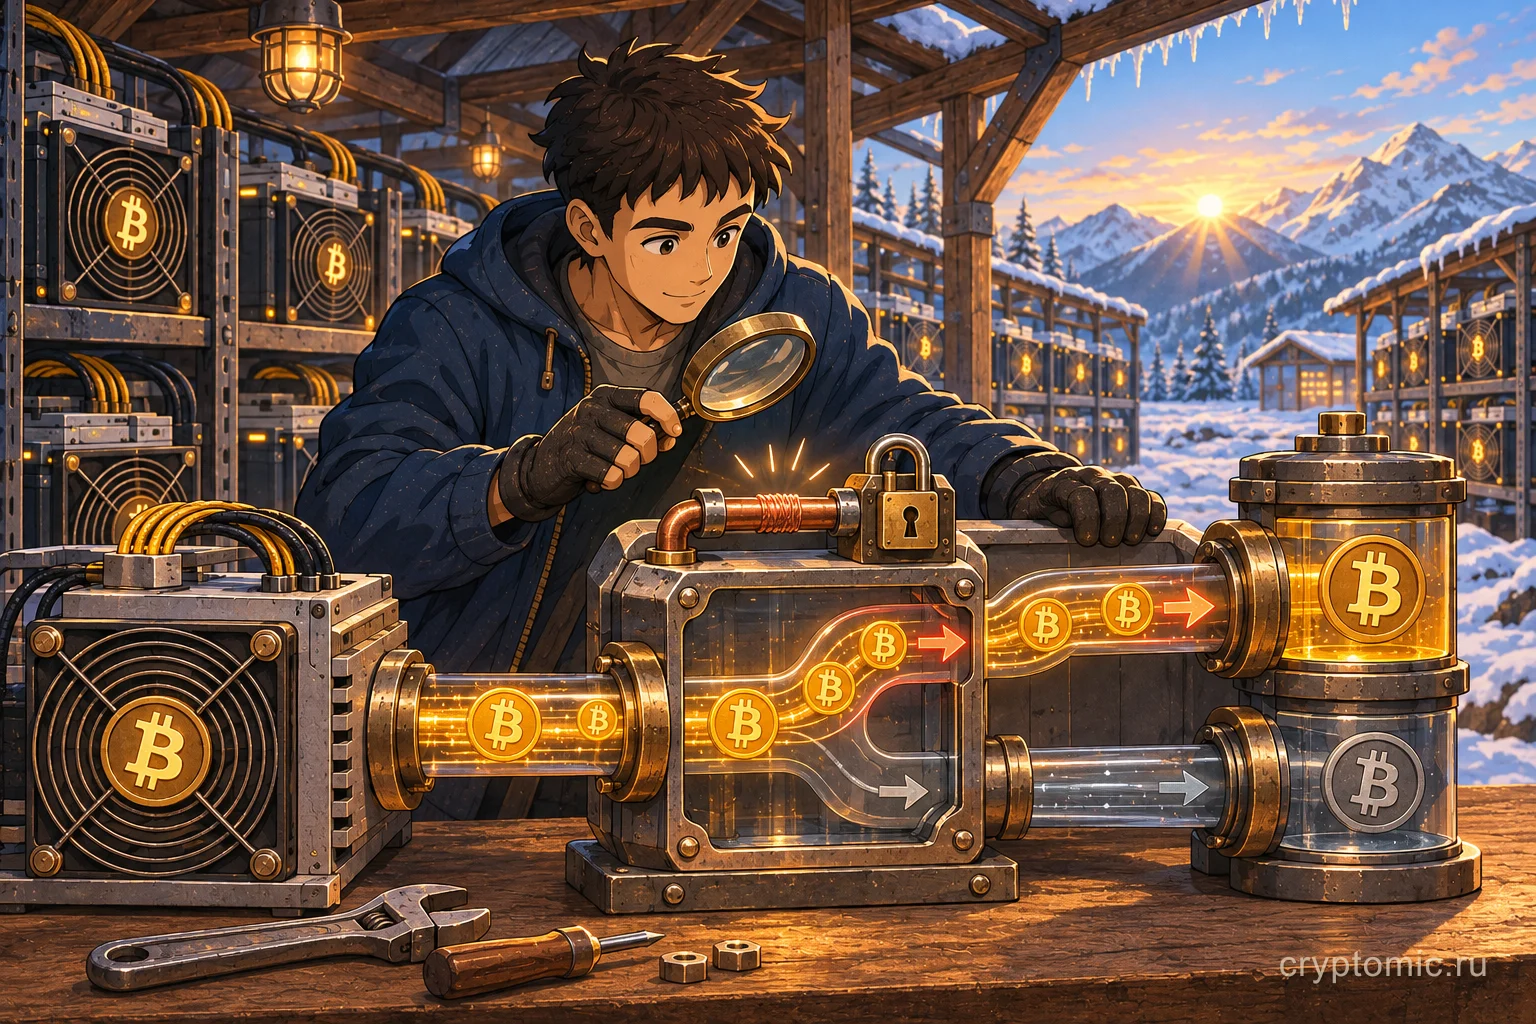
Commander – инструмент управления флотом майнингового оборудования. По публикациям Luxor, в субботу 14 ноября компания обнаружила несанкционированное перенаправление вычислительной мощности с аккаунтов клиентов. Команда дежурных инженеров внесла исправление в течение двух часов и начала возвращать устройства к прежним настройкам пула.
В сообщении говорится, что были затронуты более десяти клиентских аккаунтов. Компания заявила, что данные не были похищены или раскрыты, проблема была ограничена Commander и другие сервисы не затронула. Luxor также сообщила о намерении полностью возместить затронутый хешрейт. Пока речь идёт именно о публично заявленных компанией мерах; окончательные детали инцидента и расчёт компенсаций следует оценивать по последующим обновлениям.
В публикациях о происшествии использовалась формулировка AI-enabled attack. Это описание Luxor и не обязательно означает, что атакующий применил автономного агента или специальную модель. Для читателя важнее установленный технический эффект: управление маршрутом мощности через программный слой изменилось без разрешения владельцев аккаунтов.
Почему это не взлом Bitcoin
Майнинг-пул координирует работу оборудования и распределение вознаграждения между участниками по своей схеме. Он не является консенсусным протоколом Bitcoin и не определяет правила проверки транзакций. Commander относится к управлению клиентским оборудованием. Перенаправление хешрейта означает, что вычисления некоторое время учитывались другим пулом, а не то, что в блокчейне переписали историю или украли монеты из адресов кошельков.
Это различие важно для оценки ущерба. Потери майнеров могут включать недополученную долю вознаграждения и дополнительные операционные издержки. Но их размер зависит от длительности, мощности, доли каждого аккаунта, пула назначения и расчётной модели. Публичная информация о количестве аккаунтов не позволяет автоматически вычислить финансовый ущерб каждому владельцу ASIC.
Если хешрейт направлен на другой пул, оборудование физически может продолжать добывать блоки в сети Bitcoin, но учёт доли и выплата награды происходят в инфраструктуре пула. Поэтому инцидент затрагивает доверенную управляющую плоскость и распределение работы, а не базовый механизм Proof of Work. Схожее разделение уровней полезно при анализе любых новостей об инфраструктуре, где слово «Bitcoin» может относиться к совершенно разным компонентам.
Какие действия заявила компания
Luxor сообщила об исправлении проблемы и восстановлении прежних настроек оборудования. Компания заявила, что Commander работает штатно, а пользователям не требуется выполнять дополнительные действия. Также обещана полная компенсация затронутым клиентам. До публикации подробного отчёта остаются вопросы о первопричине, точной длительности перенаправления и методике определения суммы компенсации.
Компания не сообщала о раскрытии клиентских данных. Такое заявление снижает основания считать инцидент утечкой, но не заменяет технический разбор. Для корпоративных клиентов полезно запросить собственные журналы доступа, сопоставить часы работы устройств с пулом назначения и сверить выплаты за период. Если настройки изменялись вручную, следует сохранить их историю до новой перенастройки.
Для оператора площадки прозрачный отчёт обычно должен включать область воздействия, временную шкалу обнаружения и локализации, механизм исправления, перечень затронутых систем и порядок компенсации. Ожидание этих сведений не является обвинением: это стандартная часть оценки инцидента, от которой зависит, можно ли исключить повторение через другие интерфейсы или ключи доступа.
Что проверить операторам майнинга
- Сверить назначение пулов и адреса выплат на всех устройствах с внутренним реестром.
- Проверить журналы смены конфигурации и историю входов в Commander и связанные аккаунты.
- Убедиться, что доступы операторов защищены многофакторной аутентификацией и выдаются по принципу минимальных прав.
- Настроить независимое оповещение, если хешрейт или пул назначения меняется вне регламентного окна.
- Сохранить записи о фактической работе ASIC и полученных выплатах, чтобы сверить их с будущей компенсацией.
Эти меры не предполагают, что клиенты должны самостоятельно исправлять уязвимость в сервисе. Они помогают проверить состояние собственных устройств и обнаружить отклонение в учёте. При получении письма или личного сообщения с предложением «восстановить» аккаунт не вводите ключи и пароли на незнакомом домене.
Компании, которые используют облачное управление, могут снизить зависимость от единой точки контроля, разделяя доступы и сохраняя локальную резервную конфигурацию. Для оценки других инцидентов полезно сравнивать официальные обновления и независимое расследование – например, разбор отдельного инцидента с Chainalysis показывает, почему важно различать утечку учётных данных и компрометацию блокчейна. Ранее сайт также разбирал кражу средств с биржевой инфраструктуры; это другой тип угрозы и не связан с событием Luxor.
Что пока неизвестно
В опубликованных сообщениях не приводится точный суммарный объём хешрейта и длительность воздействия на каждый клиентский аккаунт. Не раскрыта и полная техническая цепочка: какой доступ использовали, были ли затронуты интеграции с пулами и какие дополнительные проверки добавили. До появления отчёта не стоит пересказывать предположения о личности атакующих или заявлять о хищении клиентских кошельков.
Факт исправления означает, что компания заявила об устранении обнаруженного пути атаки. Он не доказывает отсутствия иных уязвимостей и не является общим аудитом всех систем. Клиентам, для которых Commander критичен, стоит следить за сообщениями Luxor и самостоятельно проверять конфигурацию оборудования.
Итог
По имеющимся данным, инцидент Luxor затронул слой управления майнингом: хешрейт части клиентов временно направили на другой пул. Компания сообщила об исправлении, отсутствии утечки данных и намерении полностью компенсировать клиентов. Для точной оценки ждём технический отчёт и детали расчётов. Утверждать, что был взломан сам Bitcoin, на основании этих сведений неправильно.