Зачем ZK-системам публичные параметры
Zero-knowledge proof позволяет доказать корректность утверждения, не раскрывая исходные данные. Например, приложение может подтвердить, что пользователь удовлетворяет правилу, не публикуя личные сведения. На практике доказательству нужна точная математическая схема: она описывает вычисление, скрытые входы и публичные условия, которые проверяет контракт. Для части схем заранее генерируются общие параметры – общий reference string, или CRS. От способа их создания зависит одно из важных предположений о безопасности.
Параметры не являются паролем пользователя и не содержат данные конкретного доказательства. Они представляют собой публичные значения, используемые доказывающей стороной и проверяющей программой. Если для генерации применялся секретный случайный материал, который после церемонии не был уничтожен, владелец секрета в некоторых схемах может получить возможность создавать некорректные доказательства. Поэтому вопрос trusted setup касается не доверия к каждому транзакционному доказательству, а процесса, который создал параметры схемы.
Свойство нулевого разглашения и доверенность настройки – разные свойства. Система может скрывать witness, но полагаться на корректную церемонию. И наоборот, отсутствие trusted setup само по себе не гарантирует конфиденциальность данных, безопасность реализации или корректность схемы. Для понимания базового термина можно обратиться к нашему материалу о различиях между TEE и ZK-доказательством.
Как устроен trusted setup
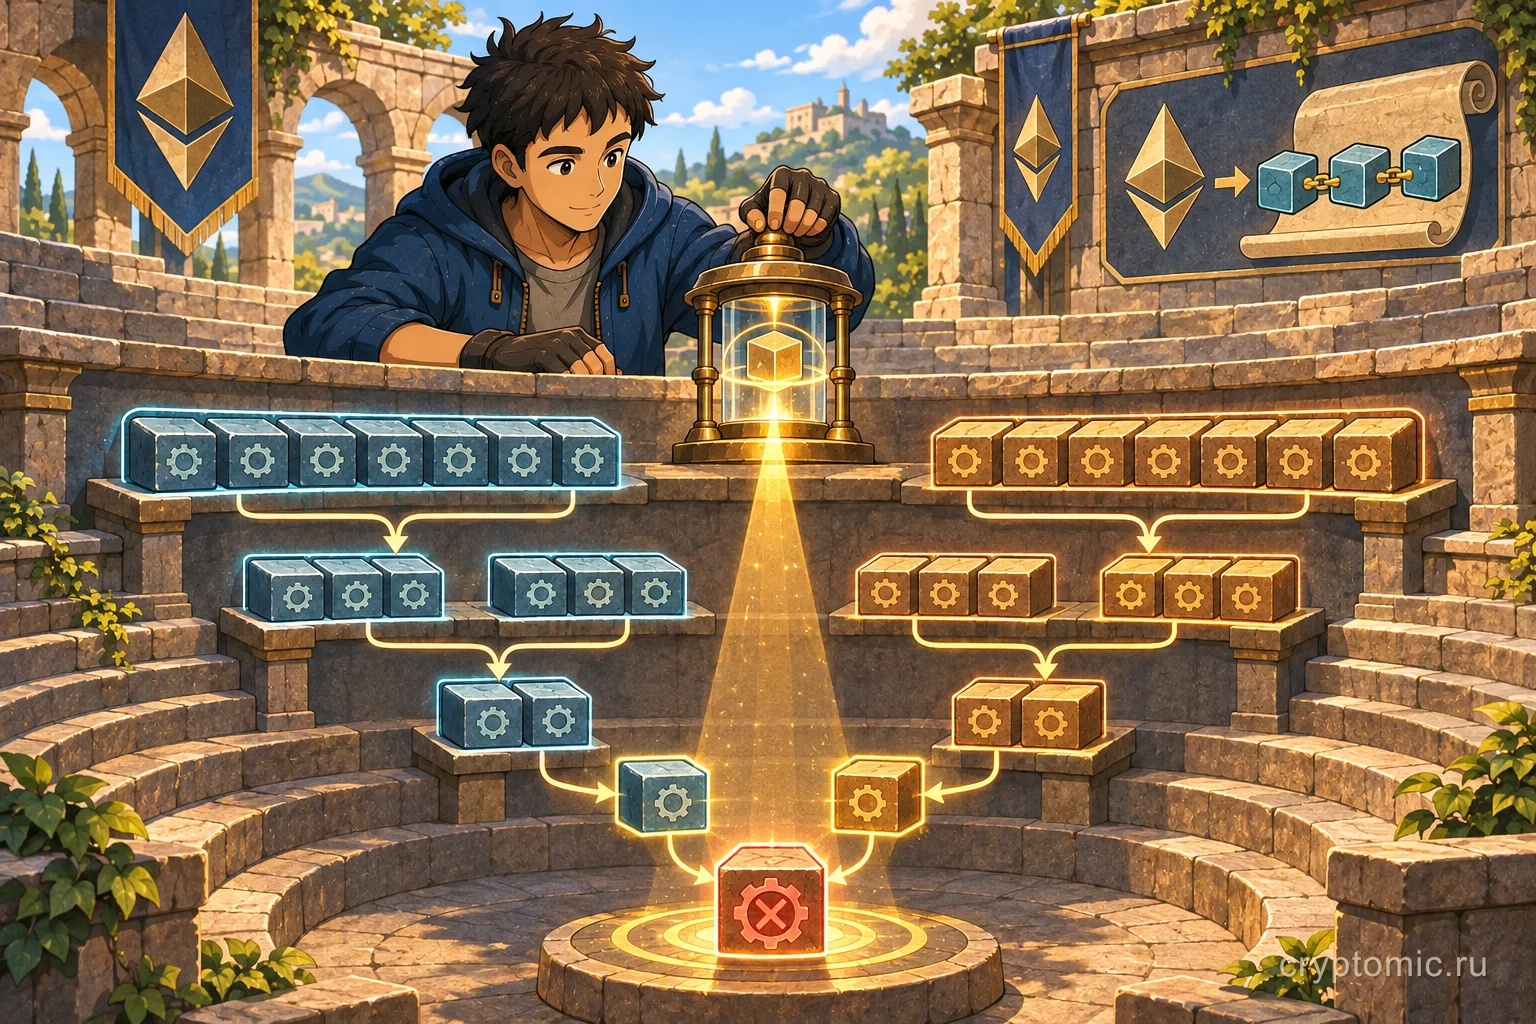
Во время trusted setup участники получают или создают случайные секретные значения и вносят вклад в последовательность вычислений. Результат передаётся дальше, а участники удаляют свой секрет. Если хотя бы один независимый участник честно уничтожил вклад и никто не получил возможность восстановить его, это может сохранить требуемое предположение схемы. Коллективная церемония не означает, что нужно доверять каждому участнику: конструкция рассчитана на то, что достаточно одного безопасного вклада, хотя точное условие зависит от протокола.
У некоторых систем настройка проходит в несколько фаз. Например, сначала создаются универсальные параметры для ограниченного объёма вычислений, затем схема получает собственную специализированную часть. Важно проверить, к какой фазе относится конкретная система, какие данные в ней используются и как подтвердить целостность результата. Простое число участников или громкая репутация организаторов не заменяют воспроизводимую проверку выходного файла.
Для аудитора полезно выяснить, опубликованы ли записи церемонии, исходный код инструментов, контрольные суммы результатов, протокол проверки и список ограничений. Надёжная процедура позволяет независимым проверяющим повторить вычисления или убедиться, что каждый этап корректно продолжает предыдущий. Секреты участников при этом не публикуются. Участие многих людей уменьшает риск сговора, но не устраняет ошибки в реализации, слабый генератор случайности или неверную настройку конкретного приложения.
Классический пример – некоторые разновидности ZK-SNARK. Они могут давать компактное доказательство и недорогую проверку, что особенно важно для исполнения в блокчейне. Но конкретные характеристики зависят от схемы, параметров и реализации. Нельзя заключать, что любой SNARK требует одинаковой церемонии или что одна успешная церемония автоматически делает все приложения безопасными.
Что означает transparent setup
Transparent setup – это создание публичных параметров без скрытого секрета, который участники должны уничтожить. В ряде систем параметры получают из открытой случайности или строят так, что любой желающий может проверить генерацию. ZK-STARK – известный пример семейства, рассчитанного на прозрачное происхождение параметров. Здесь доверие переносится с тайного материала церемонии на математические предположения, криптографические хеш-функции, источник случайности и корректность реализации.
«Прозрачный» не означает «без допущений». Протокол всё равно полагается на криптографические свойства выбранных функций и доказательство стойкости схемы. Нужны корректный код, отсутствие уязвимостей в prover и verifier, безопасный обмен данными и правильная интеграция с блокчейном. Даже если параметры общедоступны, контракт может принимать доказательство с неверными публичными входами или неправильно связывать его с состоянием приложения.
Часто прозрачные системы строятся на иных компромиссах. Например, STARK-доказательства могут быть крупнее, что влияет на передачу и стоимость публикации данных. SNARK могут обеспечивать более короткую запись или проверку, но отдельные конструкции требуют настройки и опираются на другие предположения. Это не универсальное правило для всех систем: конкретная производительность зависит от схемы, размера вычисления, реализации и цены в целевой сети. Сравнивать нужно измерения для одной задачи, а не названия семейств.
Как выбрать и что проверять
Начните с документации приложения: какое семейство доказательств используется, есть ли CRS, кто проводил церемонию и как опубликованы параметры. Найдите адрес verifier-контракта и версию схемы. Сверьте их с репозиторием и аудитом. Если команда заявляет, что setup не нужен, проверьте точную конструкцию: возможно, настройка отсутствует только на уровне конкретного приложения, тогда как библиотека или другой модуль использует отдельные параметры.
Затем оцените процедуру генерации. Ищите описание вкладов, правила уничтожения секретов, независимые источники случайности, подписанные файлы и возможность проверки результата. Уточните, будет ли новая настройка после изменения схемы. CRS, созданный для одного набора ограничений, может не подходить для другой версии. Поэтому аудит старого контракта или прошлой церемонии не всегда распространяется на обновлённый протокол.
Проверьте пользовательские последствия. Как формируются публичные входы? Какие данные раскрывает транзакция? Может ли доказательство быть повторно использовано в другом контексте? Где хранится witness и кто создаёт доказательство? Для взаимодействия с приложением важны не только параметры: домен, подпись, разрешения и сеть должны быть подтверждены независимо. Инструкция о том, как проверить домен dApp перед подключением кошелька, помогает отделить настоящий интерфейс от подделки.
Ограничения и частые ошибки
Первая ошибка – считать trusted setup синонимом небезопасности. Многосторонняя церемония с проверяемыми вкладами может обеспечить приемлемую модель, если верно реализована и если секрет действительно уничтожен хотя бы одним участником. Вторая ошибка – считать transparent setup абсолютной гарантией. В такой модели остаются криптографические, программные и эксплуатационные риски. Тип параметров – лишь один пункт анализа.
Также не следует сравнивать только комиссии или размер доказательства без учёта объёма и типа вычисления. Для пользователя важна стоимость всей транзакции и раскрытие данных; для команды – скорость генерации, размер verifier-кода, поддержка обновлений, аудит и доступность инструментов. В одной задаче короткое доказательство может быть приоритетом, в другой важнее простота проверяемой генерации.
Практический вывод таков: выясните, какой компонент создаёт параметры, какое предположение о честном участнике или открытой случайности требуется и как этот результат можно проверить. Потом изучите доказательную схему, verifier-контракт и поток данных приложения. Выбор между trusted и transparent setup не отвечает на вопрос «безопасен ли весь продукт»; он показывает, какой тип доверия и издержек заложен в его криптографической основе.
Техническая документация важнее кратких заявлений «ZK без доверия» или «церемония на тысячи участников». Число участников не описывает методы проверки, а слово transparent не говорит о приватности интерфейса. Смотрите на конкретную спецификацию, версию схемы и воспроизводимые артефакты. Если таких материалов нет, корректнее зафиксировать неопределённость, а не превращать маркетинговый тезис в техническую гарантию.